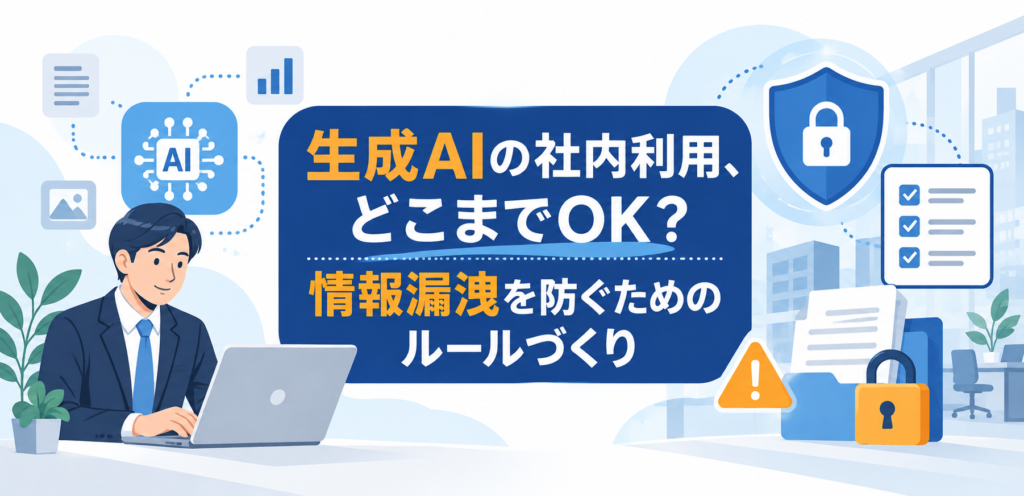
生成AIの社内利用、どこまでOK?情報漏洩を防ぐためのルールづくり


生成AIを使えば、文章の要約や資料作成、データ整理など、これまで時間がかかっていた業務を大幅に効率化できます。一方で、「社員がどのAIを使っているのか把握できていない」「顧客情報を入力しても大丈夫なのか」と不安を感じている企業も少なくありません。
そのリスクを改めて考えるきっかけとなったのが、2026年9月に公表されたRIZAPの事案です。
RIZAPでは、特定保健指導に関する業務を行っていた従業員が、会社が業務利用を許可していない外部の生成AIサービスに業務データをアップロードしていたことが明らかになりました。当該情報が第三者に閲覧された可能性やAIの学習に利用された可能性はないと確認されたとされていますが、「社員が個人で利用する生成AIへ業務情報を入力する」という行為そのものが、大きな管理リスクになることを示した事例といえます。(参照:子会社における外部生成AIサービスへの お客様情報の誤ったアップロードに関するお詫びとお知らせ | RIZAPグループ ニュース)
では、会社で生成AIを利用するとき、どこまで許可し、どこから禁止すればよいのでしょうか。
この記事では、生成AIの社内利用で情報漏洩が起こる仕組みから、入力してはいけない情報、シャドーAIへの対策、企業が整えておきたい利用ルールまで解説します。
生成AIへの入力が情報漏洩につながる理由
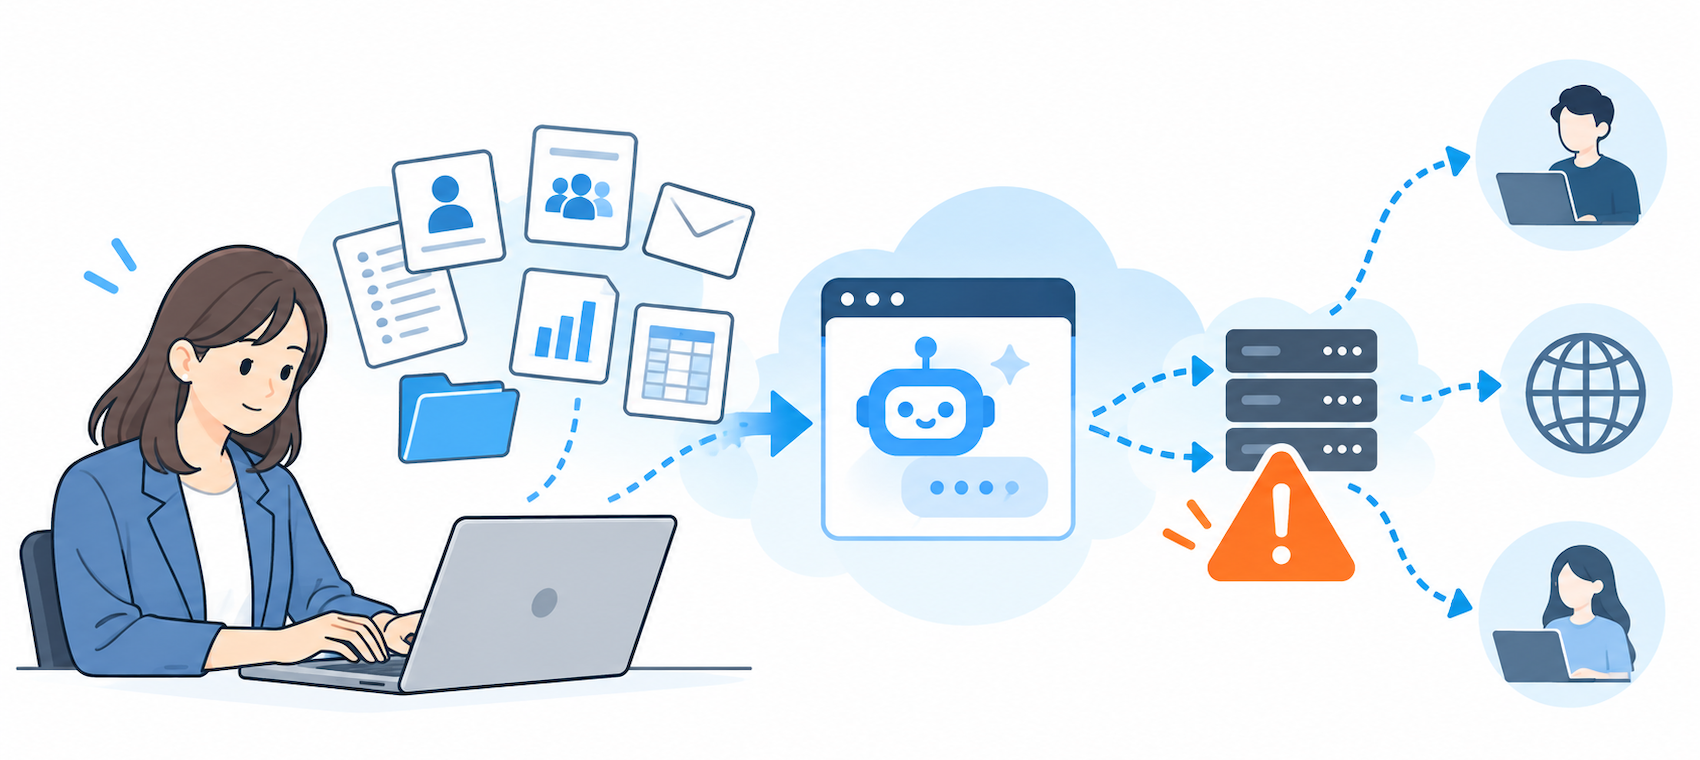
生成AIは、入力した文章をサービス提供者のシステムへ送信し、その内容をもとに回答を生成します。そのため、会社のパソコン上で利用していたとしても、顧客情報や社内資料を入力すれば、その情報を外部サービスへ送信しているという点を理解しておく必要があります。
特に注意したいのが、無料版や個人向けアカウントを社員が独自に使用するケースです。生成AIサービスによって、入力情報の保存期間、学習への利用の有無、管理者によるログ確認、データ処理地域などは異なります。「有名なAIだから大丈夫」と一括りにはできません。
※個人情報保護委員会では、事業者が個人情報を含むプロンプトを生成AIへ入力する場合、利用目的の範囲内であることを確認する必要があると注意喚起しています。さらに、本人の同意なく個人データを入力し、そのデータが回答生成以外の目的でも利用される場合には、個人情報保護法に違反する可能性があるため、サービス提供者が入力データを機械学習に利用しないことなどを十分確認する必要があるとしています。(参照:生成AIサービスの利用に関する注意喚起等について | 個人情報保護委員会)
「シャドーAI」が企業の新たなリスクに
シャドーAIとは
会社が正式に導入・許可していない生成AIを、従業員が業務で利用することは「シャドーAI」と呼ばれます。
たとえば、
- 個人の生成AIアカウントで顧客メールを要約する
- 社内会議の議事録をコピーして文章を整理する
- Excelの顧客データをアップロードして分析させる
- 契約書をAIに読み込ませて要点を抽出する
といった使い方です。
本人には情報を持ち出している意識がなく、「少し仕事を効率化しただけ」というケースもあるため、従来のUSBメモリやメールによる情報持ち出しより発見しにくいという特徴があります。
「生成AI禁止」だけでは解決しにくい
では、すべての生成AIを禁止すればよいのかという話になりますが、実務では、単純な全面禁止だけでは十分とはいえません。
社員がAIの便利さを知っていれば、会社に隠れて個人端末や個人アカウントから利用する可能性があります。会社側から見えなくなれば、かえってシャドーAIを把握しにくくなることもあります。重要なのは、禁止することではなく、「何に、どのAIを、どこまで使ってよいか」を具体的に決めることです。
生成AIに入力してはいけない情報を決める
最初に明確にしたいのが、入力禁止情報です。たとえば、次のような分類が考えられます。
| 情報 | 基本的な考え方 |
|---|---|
| 公開済み情報 | 承認済みAIで利用可能 |
| 一般的な業務文章 | 内容を確認したうえで利用 |
| 社内限定資料 | 原則、会社指定環境のみ |
| 顧客・取引先情報 | 原則入力禁止、または匿名化 |
| 個人情報 | 原則入力禁止 |
| 健康・病歴などの要配慮個人情報 | 入力禁止 |
| 未公開の経営・財務情報 | 入力禁止 |
| パスワード・認証情報 | 入力禁止 |
ポイントは、「機密情報を入力しない」とだけ書かないことです。
社員によって「機密」の認識が異なるため、顧客名、メールアドレス、契約書、営業リスト、会議録、ソースコードなど、具体例を示すほうが運用しやすくなります。
会社が許可する生成AIを決める
次に、社員が利用できる生成AIサービスを指定します。
確認したいのは、少なくとも次のような項目です。
- 入力データがモデル学習に利用されるか
- 学習利用をオプトアウトできるか
- 入力・出力ログを管理できるか
- 管理者が利用状況を確認できるか
- データの保存期間
- 削除方法
- アクセス権限を管理できるか
- 法人向けのセキュリティ機能があるか
※IPAの生成AI導入・運用ガイドラインでも、入力内容が学習に使われないようオプトアウト可能なサービスを選ぶことや、入出力プロンプトのログ管理などが対策例として挙げられています。(参照:テキスト生成AIの導入・運用ガイドライン | IPA情報処理推進機構)加えて、同じサービスでも、個人向けアカウントと法人向け環境ではデータ管理の条件が異なる場合があります。つまり、「ChatGPTは禁止、別のAIならOK」とサービス名だけで判断するのではなく、契約プランや設定まで含めて確認する必要があります。
社内ルールに入れておきたい5つの項目
生成AI利用規程を作る場合、最低限次の5点は明文化しておくとよいでしょう。
1. 利用可能なAIサービス
会社が承認した生成AIを一覧化します。
未承認サービスを業務で利用してよいのか、個人アカウントの利用を認めるのかも明確にします。

うちの会社では、業務利用できる生成AIを社内ポータルに一覧化しています。無料版や個人アカウントの利用は禁止し、会社が契約した法人向けアカウントのみ利用可能としています。新しいAIサービスを使いたい場合は、情報システム部門へ申請して確認を受けるルールです。
2. 入力してよい情報・禁止する情報
「個人情報」「顧客情報」「営業秘密」「未公開情報」などを分類し、具体例も記載します。
私の勤務先では、「社外公開済みの情報は入力可」「顧客名・メールアドレス・契約書・未公開の売上情報などは入力禁止」と具体例を示しています。単に「機密情報は禁止」と書くだけでは判断が分かれるため、実際の業務で使いそうな情報を一覧にしています。
3. 生成物の確認責任
生成AIは、もっともらしい誤情報を出力することがあります。契約、税務、法務、採用判断など重要な業務では、人が必ず内容を確認するルールを設けます。
うちの部署では、AIが作った文章をそのまま顧客へ送ることは禁止しています。営業メールや提案資料のたたき台には使えますが、担当者本人が事実関係や表現を確認してから使用するルールです。契約や法務に関する内容は、必ず専門部署の確認も通します。
4. 利用履歴・ログの管理
可能であれば、誰がどの生成AIを利用しているかを把握できる環境を用意します。システム面だけでなく、ユーザー管理やガバナンスが必要です。
弊社では、生成AIは会社アカウントで利用し、管理者が利用者を把握できる状態にしています。部署ごとの利用状況も定期的に確認し、退職者や異動者のアカウントは速やかに停止する運用にしています。
5. 事故発生時の報告先
誤って個人情報を入力してしまった場合に、「誰へ、どのタイミングで、何を報告するか」を決めておきます。事故そのもの以上に、「怒られると思って黙っていたため対応が遅れた」という状況は避けなければなりません。
誤って顧客情報や個人情報を生成AIへ入力した場合、「まず直属の上司と情報システム部門へすぐ連絡する」と決めています。自己判断で削除して終わりにせず、入力した内容・利用したサービス・日時を報告するところまでを手順化しています。
社内ルールを作っただけでは不十分
生成AI利用規程を作り、社内ポータルに掲載しただけでは、社員全員が正しく理解できるとは限りません。
重要なのは、実際の業務を想定した教育です。
たとえば、
「取引先から届いたメールをAIで要約したい。会社名と担当者名が入ったまま貼り付けてもよいか」
「会議録をAIで整理したい。発言者名を削除すれば利用できるか」
「Excelの売上データを分析させたい。顧客IDが含まれていたらどうするか」
といったケースを教材にすると、社員自身が判断しやすくなります。
IPAが2025年に公表した調査では、生成AIの業務利用について何らかのルールを定めていた企業は52.0%でした。その内容は「公開情報のみ外部生成AIで扱える」「組織内に閉じた環境では秘密情報も扱える」などに分かれており、企業ごとに許容範囲を設計していることがわかります。(「企業における営業秘密管理に関する実態調査2024」報告書の公開)
迷ったら「入力してよいか」を判断する3つの質問
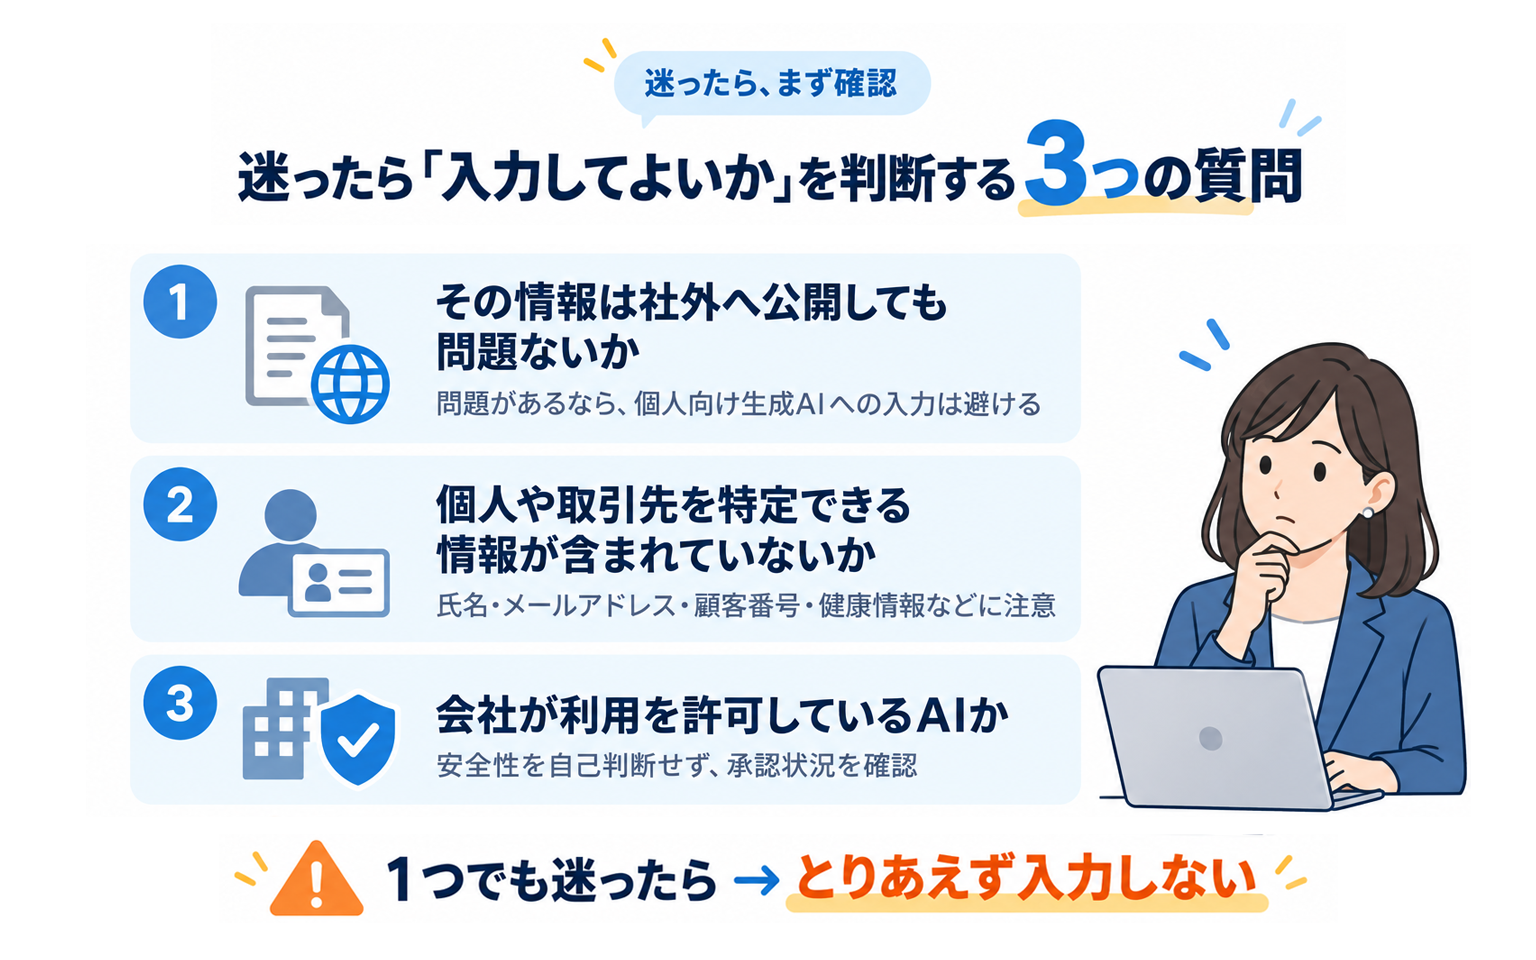
社員向けには、複雑な規程とは別に簡単な判断基準を設けておくと便利です。
① その情報は社外へ公開しても問題ないか:問題があるなら、個人向け生成AIへの入力は避けます。
② 個人や取引先を特定できる情報が含まれていないか:氏名だけでなく、メールアドレス、顧客番号、健康情報などにも注意します。
③ 会社が利用を許可しているAIか:安全性を自分で判断するのではなく、会社の承認状況を確認します。
一つでも判断に迷った場合は、「とりあえず入力しない」ことを共通ルールにしておくと、事故を防ぎやすくなります。
まとめ:AI活用と情報管理をセットで考える
生成AIは、業務効率化や生産性向上につながる便利なツールです。一方で、入力欄に文章やファイルを貼り付けるだけで外部サービスへ情報を送信できるため、従来とは異なる情報漏洩リスクがあります。
RIZAPの事案も、「社員が悪意を持って情報を持ち出した」というより、生成AIを業務に利用する際の管理をどう設計するかという、現在多くの企業が抱える課題を浮き彫りにしたものとして捉えることができます。委託元の公表では、生成AI事業者への確認により第三者閲覧や学習利用の可能性はないとされていますが、未承認サービスへ個人情報を入力したという事実自体が、企業にとって重要な教訓になります。
生成AIの社内利用では、単に「使ってよい・使ってはいけない」を決めるだけではありません。利用可能なツール、入力可能な情報、確認責任、ログ管理、事故時の報告方法までセットでルール化することが重要です。
生成AIを安全に活用するためにも、一度「社員が現在どのAIを、どの業務で使っているのか」を棚卸ししてみましょう。そこから、自社に合ったAI利用ルールを整えていくことが、情報漏洩を防ぎながら生成AIのメリットを生かす第一歩になります。
生成AIマスター講座
生成AIの基礎理論や主要ツールの使い方から、著作権・肖像権、セキュリティ、ハルシネーションなどのリスクまで体系的に学べる講座です。業務効率化とリスク管理の両方を身につけ、生成AIを実務で安全に活用する力を養います。