【チェックリスト付き】相次ぐ個人情報流出…企業に求められるセキュリティ対策
企業による個人情報の流出や、不正アクセスのニュースが相次いでいます。
情報漏えいというと、高度なサイバー攻撃を受けた大企業だけの問題と思われがちです。しかし実際には、システムの脆弱性を突かれるケースだけでなく、メールの誤送信、アクセス権限の設定ミス、委託先からの流出、従業員による生成AIへの情報入力など、原因は多岐にわたります。
IPA(情報処理推進機構)が公表した「情報セキュリティ10大脅威 2026」でも、組織向け脅威の1位は「ランサム攻撃による被害」、2位は「サプライチェーンや委託先を狙った攻撃」となっています。さらに2026年には「AIの利用をめぐるサイバーリスク」が初めて3位に入りました。(参照:情報セキュリティ10大脅威 2026 | IPA)
情報流出を防ぐためには、セキュリティソフトを導入するだけでは不十分です。システム、業務ルール、従業員教育、委託先管理を組み合わせ、組織全体で情報を守る仕組みを整える必要があります。本記事では、最近の情報流出事例を振り返りながら、なぜ情報漏えいが起こるのか、企業が取り組みたい対策について解説します。
⇒ 情報漏えいを「個人の注意」だけに任せない。セキュリティ管理の基本を学ぶ
最近相次いでいる情報流出事例
2026年にも、さまざまな企業・組織で個人情報の流出や、その可能性がある事案が公表されています。特徴的なのは、原因が一つに限られていないことです。
タイムズカーではWebシステムへの不正アクセス
パーク24は2026年9月、カーシェアリングサービス「タイムズカー」のWebシステムに第三者からの不正アクセスがあり、会員の個人情報が外部へ漏えいした可能性があると公表しました。
同社は9月25日に不正アクセスを検知し、調査を開始。攻撃経路を遮断するとともに、外部専門機関を交えて調査を進めています。Webサービスを運営する企業では、外部からアクセスできるシステムの脆弱性や認証情報の管理が、情報流出の入り口になる可能性があります。
ECサイトでは約39万件が対象となる漏えい事案も
ペット用品通販を運営するチャームでは、同社のECサイトへの不正アクセスにより、個人情報の漏えいが確認されました。
2026年9月時点の公表では、漏えいが確認された情報が約37万件、漏えいのおそれがあるものを含めると合計約39万件に上るとしています。ECサイトでは氏名や住所、連絡先など多くの個人情報を扱います。顧客データを大量に保有する企業ほど、一度インシデントが起きた際の影響も大きくなります。
生成AIへの入力が情報漏えいにつながるケース
近年、新たなリスクとして注意したいのが生成AIです。RIZAPは2026年9月、社員が個人で利用していた外部の生成AIサービスへ、顧客情報を含むデータを誤ってアップロードしたと公表しました。
対象データには氏名、生年月日、メールアドレスなどに加え、一部では疾患情報などの要配慮個人情報も含まれていました。同社は生成AI事業者に確認し、第三者による閲覧やAI学習への利用の可能性はないとしていますが、再発防止策として、許可されていない生成AIサービスの業務利用禁止の再周知やアクセス管理の強化などを挙げています。
生成AIは業務効率化に役立つ一方、「便利だから」という理由で従業員が個人アカウントから利用すると、従来想定していなかった経路で社外へ情報が送信される可能性があります。
情報漏洩はなぜ起こるのか
情報漏えいの原因は、大きく分けると「外部からの攻撃」と「組織内部でのミス・不正」に整理できます。ただし、実際の事故では複数の要因が重なっていることも少なくありません。
不正アクセスやランサムウェア
代表的なのが、システムの脆弱性や盗まれた認証情報を悪用した不正アクセスです。古いシステムを使い続けている、セキュリティアップデートを適用していない、単純なパスワードを使っている、多要素認証を設定していないといった状態では、攻撃者に侵入されるリスクが高まります。
メール誤送信やファイル共有の設定ミス
高度な攻撃だけが情報漏えいの原因ではありません。
宛先を間違えてメールを送る、BCCで送るべきメールをCCで送る、クラウド上のファイルを誰でも閲覧できる設定にするなど、人為的なミスによる漏えいも発生します。
こうした事故は、一つひとつは単純な操作ミスに見えます。しかし大量の顧客情報を日常的に扱う業務では、一度のミスが数千人、数万人規模の事故につながる可能性があります。
委託先やクラウドサービスから流出する
自社のセキュリティ対策を強化しても、委託先が攻撃されれば情報が流出する可能性があります。システム開発会社、クラウドサービス、コールセンター、物流会社など、現在の企業活動では多くの外部事業者とデータを共有します。
前述のIPAも「サプライチェーンや委託先を狙った攻撃」を2026年の組織向け脅威の2位に挙げています。自社だけでなく、情報を預けている委託先がどのような管理体制を取っているか確認することが重要です。
内部不正や持ち出し
社員や退職者による情報の持ち出しも見逃せません。
USBメモリへのコピー、個人メールへの送信、クラウドストレージへのアップロードなど、業務上アクセスできる人が情報を持ち出すケースもあります。技術的な対策だけでなく、「誰が、どの情報へアクセスできるか」を適切に管理する必要があります。
情報流出を防ぐために企業が取り組みたい対策
情報漏えい対策では、特定の製品を導入すれば終わり、というものではありません。日々の運用まで含めて、継続的に管理していくことが重要です。
アクセス権限を必要最小限にする
まず見直したいのがアクセス権限です。
社員全員がすべての顧客情報を閲覧できる状態では、一つのアカウントが乗っ取られただけでも被害が広がります。部署や役職、担当業務に応じて必要な情報だけにアクセスできるようにし、異動や退職時には速やかに権限を変更・削除します。
管理者権限も、必要以上に多くの社員へ付与しないことが基本です。
多要素認証とアップデートを徹底する
パスワードだけに依存した認証には限界があります。重要なシステムやクラウドサービスでは、パスワードに加えて認証アプリなどを利用する多要素認証を導入すると、不正ログインのリスクを下げられます。
OSやソフトウェア、Webシステムなどについても、脆弱性が修正されたアップデートを適用する体制を整えておきましょう。
個人情報を「どこに保存しているか」を把握する
意外と難しいのが、自社が保有する情報資産の把握です。顧客管理システムだけでなく、Excelファイル、社員のPC、共有フォルダ、クラウドストレージ、メールの添付ファイルなどにも個人情報が残っていることがあります。
何を守るべきか分からなければ、適切な対策もできません。「どの情報を」「どこで保管し」「誰が利用できるのか」を一覧化し、不要になった情報を削除することも重要なセキュリティ対策です。
生成AIや外部サービスの利用ルールを決める
2026年はAI利用をめぐるサイバーリスクが、IPAの10大脅威に初めて登場しました。「顧客情報を入力してはいけない」といった禁止事項だけでなく、会社として利用を認めるAIサービス、利用できるアカウント、入力してよい情報の範囲を具体的に決めておくとよいでしょう。
従業員への教育を繰り返す
セキュリティルールを作っても、従業員が知らなければ機能しません。新入社員研修で一度説明して終わりではなく、フィッシングメール、生成AI、クラウドサービスなど新しいリスクに合わせて、定期的に教育内容を更新する必要があります。
また「違反しないための教育」だけでなく、怪しいメールを開いた、誤送信した、端末を紛失したといった場合に、すぐ報告できる体制をつくることも重要です。失敗を隠したくなるような雰囲気では、発見が遅れ、結果的に被害が広がる可能性があります。
インシデント発生後の対応も決めておく
どれだけ対策を講じても、情報漏えいの可能性をゼロにすることは困難です。だからこそ、事故が起こったあとの手順もあらかじめ決めておく必要があります。
たとえば、不正アクセスを検知した場合に誰へ報告するのか、対象システムを停止する判断は誰が行うのか、外部のセキュリティ事業者や弁護士へいつ連絡するのかなどを整理しておきます。個人情報保護法上、一定の漏えい等が発生した場合には、個人情報保護委員会への報告や本人への通知が必要になる場合もあります。
セキュリティ対策は「侵入されないための仕組み」だけでなく、「事故が起きたときに早く発見し、被害を小さくする仕組み」まで含めて考えることが重要です。
情報流出を防ぐための企業向け対策チェックリスト
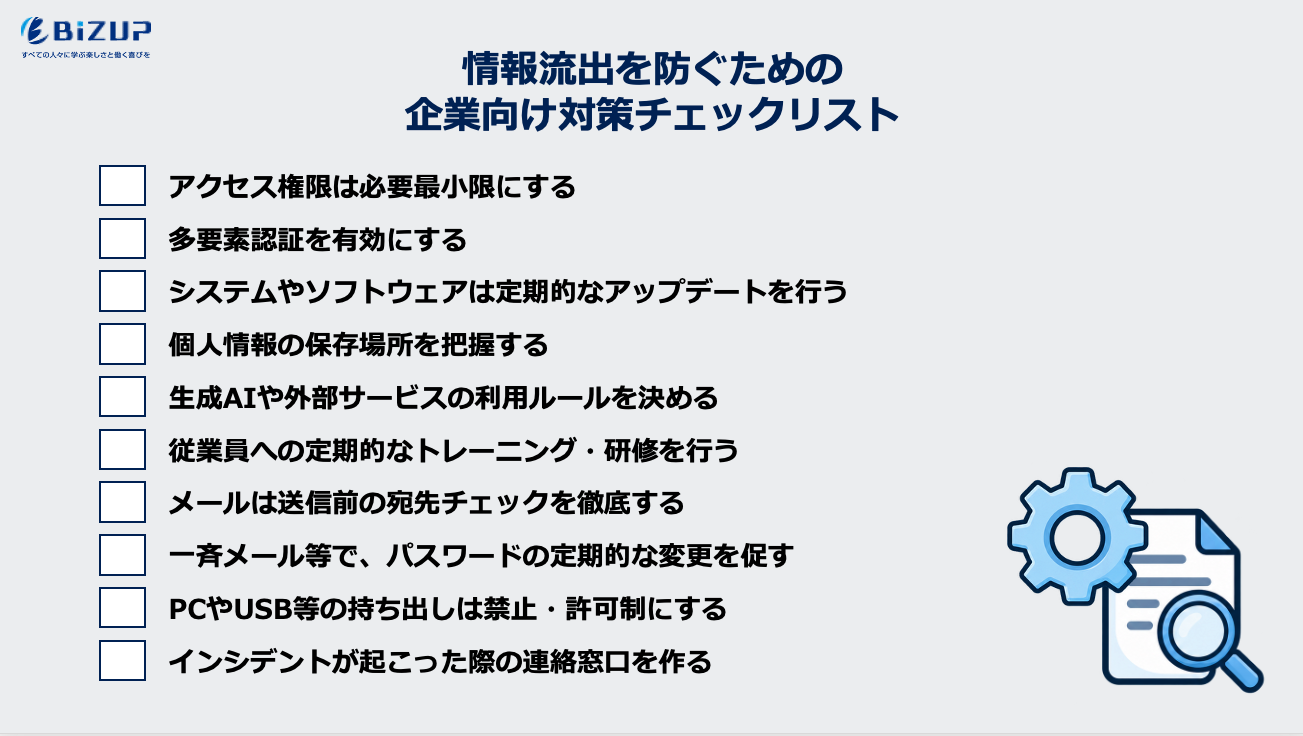
ここまでの内容を踏まえて、企業向けの対策リストを作成しました。
これらは、どれか一つを満たしていれば大丈夫、というものではなく、基本的には全て必須項目と考え対応するようにしてください。
- アクセス権限は必要最小限にする
- 多要素認証を有効にする
- システムやソフトウェアは定期的なアップデートを行う
- 個人情報の保存場所を把握する
- 生成AIや外部サービスの利用ルールを決める
- 従業員への定期的なトレーニング・研修を行う
- メールは送信前の宛先チェックを徹底する
- 一斉メール等で、パスワードの定期的な変更を促す
- PCやUSB等の持ち出しは禁止・許可制にする
- インシデントが起こった際の連絡窓口を作る
ISO27001で情報セキュリティを体系的に学ぶ
情報セキュリティ対策を個々の社員の注意力だけに頼るのではなく、組織として継続的に管理していく考え方の一つが、ISMS(情報セキュリティマネジメントシステム)です。
e-JINZAI lab.の ISO27001 情報セキュリティマネジメントシステム入門 では、ISMSとISO27001の基本から、情報セキュリティの3要素である機密性・完全性・可用性、リスクアセスメント、管理策、内部監査、認証取得までを体系的に学べます。全10本、総再生時間151分の研修です。
単に「ウイルス対策をする」「怪しいメールを開かない」といった個別対策ではなく、組織としてどのようにリスクを特定し、評価し、対策を継続していくかを理解したい担当者に向いています。特に、自社のセキュリティルールをこれから整備したい企業や、ISMSの導入・ISO27001認証取得を検討している企業にとって、セキュリティ管理の全体像を整理する機会になります。
ISOの基礎から学ぶ
ISOマネジメントシステム入門
担当講師|増田 孝志 株式会社ジェニュイン・クエスト コンサルタント
ISO、ISOマネジメントシステムとは何か
12分ISOとマネジメントシステムとは何か、各規格の認証取得状況
ISOマネジメントシステムの近年の傾向
10分ISOマネジメントシステムの近年の傾向、自組織に合った規格を選択する
認証取得とその目的、メリットについて
8分マネジメントシステムの認証制度、認証取得の動機・メリット
マネジメントプロセスと審査の内容
28分ISOマネジメントシステムとして実施するプロセス、審査で確認する内容、認証取得までに主に実施すること
ISOを効果的に理解する最初の一歩
3分マネジメントシステムを効果的に理解する最初の一歩
問題
9分問題①~③
情報セキュリティを体系的に学ぶ
ISO27001 情報セキュリティマネジメントシステム入門
担当講師|増田 孝志 株式会社ジェニュイン・クエスト コンサルタント
情報セキュリティの最近の状況と情報セキュリティマネジメントシステム
16分ISMS認証が普及している理由、近年の情報セキュリティの傾向、過去の10大脅威の上位
情報セキュリティマネジメントシステムのプロセスを知る
51分ISO27001のプロセス、リスク対応、ISMSとは何か、情報セキュリティリスクアセスメントとは
認証を取得するには
6分マネジメントシステム構築から認証取得までの流れ、実際にISMSを構築しISO27001認証を取得するまで
問題
8分問題①~③
まとめ
情報漏えいは、不正アクセスだけでなく、メールの誤送信、設定ミス、内部不正、委託先、生成AIの利用など、さまざまな経路から発生します。
近年の事例を見ると、「最新のセキュリティ製品を入れているから大丈夫」とは言い切れません。システムを守る技術的な対策と、アクセス権限や外部サービスの利用ルール、従業員教育といった組織的・人的な対策を組み合わせることが重要です。
まずは、自社がどのような個人情報や機密情報を保有しているのかを確認し、誰がアクセスできるのか、どのサービスへ情報が渡っているのかを整理してみましょう。
そのうえで、インシデントの予防だけでなく、発生時の報告や対応まで含めたセキュリティ管理の仕組みを構築していくことが、企業と顧客双方の情報を守ることにつながります。
ISO27001 情報セキュリティマネジメントシステム入門
ISMSとISO27001の基礎から、リスクアセスメント、管理策、内部監査、認証取得まで体系的に学べる研修です。
※本記事は2026年10月7日時点の公表情報をもとにした一般的な情報提供です。個別の法的対応については、最新の公的情報をご確認のうえ、必要に応じて専門家へご相談ください。